
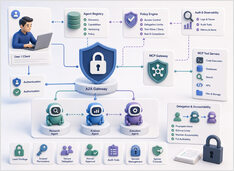
A2A 및 MCP 에이전트 보안: 아이덴티티, 위임 및 감사 추적
프로토콜 보안은 모델이 아닌 행위 주체를 규정합니다.
프롬프트 인젝션은 LLM 시스템에서 가장 많은 보안 관심을 받고 있으며, 주목받을 만하지만 에이전트가 도구를 호출하고 작업을 다른 에이전트에 위임하기 시작하면 이것이 유일한 문제는 아닙니다.
프로토콜 보안은 모델이 아닌 행위 주체를 규정합니다.
프롬프트 인젝션은 LLM 시스템에서 가장 많은 보안 관심을 받고 있으며, 주목받을 만하지만 에이전트가 도구를 호출하고 작업을 다른 에이전트에 위임하기 시작하면 이것이 유일한 문제는 아닙니다.
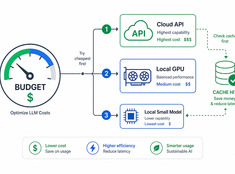
정말 중요한 곳에 토큰을 사용하세요.
LLM 비용은 사용량에 따라 선형적으로 증가합니다. 하루에 10,000건의 요청을 처리하고 요청 건당 0.01달러를 지불하는 시스템의 경우, 일일 비용은 100달러이며 연간으로는 365달러가 됩니다. 엔터프라이즈 규모에서는 이 비용이 10,000달러를 넘습니다.
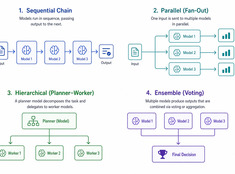
가장 단순하게 동작하는 패턴을 선택하세요.
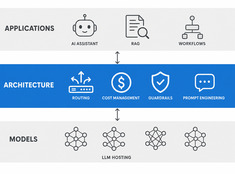
단일 모델 시스템은 간단합니다. 다중 모델 시스템은 강력합니다. 도전과제는 모델을 선택하는 것이 아니라, 이들을 조율하는 아키텍처를 설계하는 것입니다.
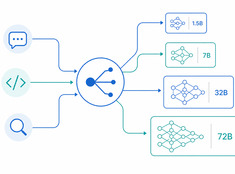
작업에 맞는 적절한 모델.
70B 파라미터 모델을 200단어짜리 이메일 요약에 사용하는 것은 낭비입니다. 3B 모델을 프로덕션 코드 리뷰에 사용하는 것은 무모합니다. 대부분의 시스템은 이 둘 사이의 어딘가에 위치하며, 바로 여기서 모델 라우팅이 핵심이 됩니다.
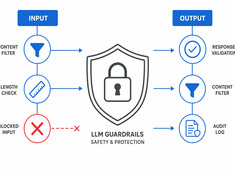
모델이 아닌 리스크를 통제하십시오.
대형 언어 모델(LLM)은 예측 불가능합니다. 환각(hallucination) 현상이 발생하거나, 데이터가 유출되거나, 유해한 콘텐츠를 생성하거나, 합법적인 요청을 거부하기도 합니다. 가드레일(Guardrails)은 모델의 성능을 희생하지 않으면서도 모델의 행동을 제한합니다.