
Go 1.27へのアップグレード: 壊れるもの、そしてまず採用すべきもの
内部では json/v2、標準ライブラリの uuid、および GODEBUG の罠を使用しています。
Go 1.27は2026年8月にリリースされました。ほとんどのモジュールでは、アップグレードは go.mod の1行の更新と go fix の実行で完了しますが、静かに動作に影響が出る変更もいくつかあります。ここでは、実際に壊れる箇所と、最初に導入すべき内容をまとめます。
内部では json/v2、標準ライブラリの uuid、および GODEBUG の罠を使用しています。
Go 1.27は2026年8月にリリースされました。ほとんどのモジュールでは、アップグレードは go.mod の1行の更新と go fix の実行で完了しますが、静かに動作に影響が出る変更もいくつかあります。ここでは、実際に壊れる箇所と、最初に導入すべき内容をまとめます。
単にキャンセルするだけでなく、進行中の作業を制限してください。
無制限のファンアウトは、Go の並行処理におけるデフォルトの失敗パターンです。すべての go 文が、上限もなく、責任者もいないまま、進行中のタスクを1つ増やします。この記事は、それら両方を与えることについてです。
5つのGo HTTPスタック、1つのベンチマーク環境、実測数値。
Goの標準ライブラリには本番環境で利用できるHTTPサーバーが含まれており、Go 1.22以降は組み込みルーターがメソッドマッチングとパスパラメータを独自に処理します。フレームワークに関する問いは消え去ったわけではなく、むしろより狭い範囲に絞られています。
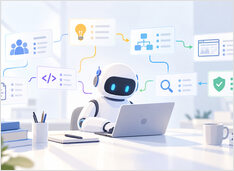
エージェントスキルで作られたソフトウェアファクトリー
AIコーディングエージェントは、すでに関数の作成、リポジトリの修正、テストの実行、プルリクエストの作成が可能です。より難しい問題は、コードが書かれる前、中、後のすべての段階で、エージェントが再現可能なエンジニアリングプロセスに従うようにすることです。
拒否状態がありません。以下はその回避策です。
6か月前に「永続化レイヤーを共有ライブラリに移行する」ことを提案し、リリースまでこぎつけたエージェントは、何らかの永続的な記録がそのアイデアが既に調査され、却下されたことを示さない限り、来四半期にも快く同じ提案をするだろう——そしてOpenSpecには、現在そのための内蔵状態管理は存在しない。
「仕様は差分で記述し、40ページのPRDにしない」
Fission AI の OpenSpec は、Fission AI が提供する無料のオープンソース CLI ツールです。重い仕様が駆動するフレームワークのような段階的な手順を省きながら、コードを書く前に、あなたとコーディングエージェントがプレーンな Markdown 形式の変更内容について合意できるよう支援します。
コマンドラインからOpenCodeを実際に使う
OpenCodeのコマンドラインインターフェース(CLI)は、スクリプティング、CIパイプライン、および無人のエージェント実行のために設計されています。本記事では、日常業務での実用的な使い方を指南します。
1つのコマンドでインストール可能な、強制SDDスキル。
Superpowers は、仕様駆動開発の完全な方法をインストール可能な Claude Skills にパッケージ化しており、ブレインストーミング、計画立案、サブエージェントによる実装、厳格なTDD(テスト駆動開発)を強制します。これらの構造をユーザー自身に委ねることはありません。
形を整えることを前提とした小型コーディングエージェント。
Pi Coding Agentは、4つのデフォルトツールを搭載し、ほとんどの動作を拡張機能、スキル、およびユーザー自身のワークフローに委ねる、最小限かつオープンソースのターミナルコーディングハーネスです。
ノイズの多い作業は委譲し、コンテキストをクリーンに保ちましょう。
ほとんどの Claude Code セッションが遅くなり、混乱に陥るのは同じ理由によります。探索的な grep、ログのダンプ、そして「もう1つのファイルを確認してみよう」といった動作が、メインの会話に永遠に残り続けるからです。
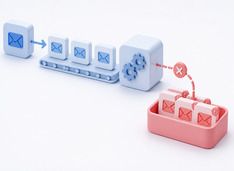
メッセージのポイズニングによるキューのブロックを防止する
デッドレターキュー(DLQ)は、コンシューマーが処理できないメッセージを捕捉する安全ネットです。これにより、1つの破損したペイロードがキュー内のその後のすべてのメッセージをブロックしたり、静かにドロップしたりすることが防がれます。
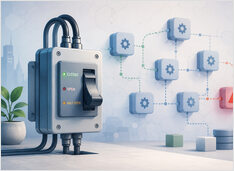
Goマイクロサービスにおけるカスケード障害を防止する
サーキットブレーカーは、Goのサービスが故障した依存先に対して過剰な呼び出しを行うことを防ぎ、goroutine、ソケット、メモリを消費してシステム全体が崩壊するまでカスケード障害(連鎖障害)を引き起こすのを防ぎます。
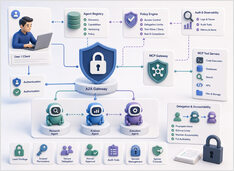
プロトコルセキュリティはモデルではなく、誰が実行できるか(誰が操作を行えるか)を定義するものです。
LLMシステムにおけるセキュリティの関心は、プロンプトインジェクションに最も集中していますが、それは確かに注目を集めるべきものです。しかし、エージェントがツールを呼び出し、他のエージェントに作業を委任し始めると、それは問題の一部に過ぎなくなります。
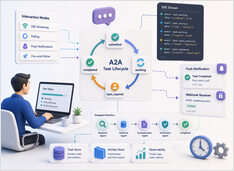
長期実行されるA2Aタスクは、チャットセッションの終了後も継続して実行されます。
ほとんどのAIエージェントのデモは、追加のステップを伴うチャット補完のように振る舞います。プロンプトを送信し、数秒待ってから、1つのレスポンスとして回答を受け取ります。
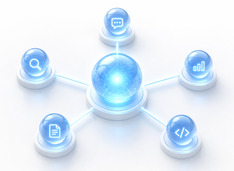
マルチエージェントパイロットの40%は失敗に終わります。適切なオーケストレーションパターンを選択し、破綻するパターンを回避する方法をご紹介します。
単一のAIエージェントによるシステムは2025年にピークを迎えました。1つのLLMにプロンプト、いくつかのツール、そして目標を与えれば、範囲が限定されたタスクにおいてそこそこ良好な結果を出せるようになり、これが現在の主流でした。
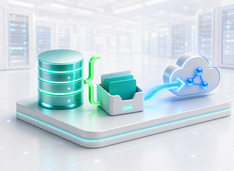
イベントとデータを合わせて記載してください。分割しないでください。
同時に成功すべき2つの書き込みが、最終的にはそれぞれ個別に失敗する可能性があります。
あなたの注文サービスは、データベースに注文を保存し、次にメッセージブローカーに order.created イベントを公開します。